Inicio Blog Página 56

Evite emergencias médicas en estas fiestas de fin de año

0

Las emergencias médicas aumentan hasta un 40% en verano. Descubra cómo evitar intoxicaciones y deshidratación con estas recomendaciones de expertos.

Las celebraciones de fin de año en Perú son sinónimo de alegría, encuentros y brindis, pero las estadísticas revelan un lado preocupante de estas festividades. Según reportes del Ministerio de Salud (Minsa), durante los meses de verano —que comprenden de diciembre a marzo— los servicios de emergencia registran un incremento de entre el 25% y el 40% en la demanda de atención en comparación con los períodos no festivos. Este aumento no es casualidad; responde a una combinación de excesos, altas temperaturas y descuidos en la manipulación de alimentos.

Las emergencias más recurrentes durante estas fechas incluyen problemas gastrointestinales, como gastroenteritis e intoxicaciones alimentarias, además de traumatismos por accidentes, cuadros de deshidratación, golpes de calor e intoxicaciones severas por consumo de alcohol. De hecho, el Instituto Nacional de Salud (INS) documenta incrementos específicos durante las fiestas: un alza del 15% al 20% en casos de gastroenteritis, entre un 30% y 35% en intoxicación etílica y un aumento del 10% al 15% en politraumatismos.

Factores de riesgo y grupos vulnerables

El origen de este repunte en las atenciones médicas está ligado al comportamiento social. “Este incremento se atribuye a factores conductuales como reuniones sociales masivas, consumo de alimentos de procedencia dudosa, exposición prolongada al calor y consumo excesivo de alcohol sin hidratación adecuada. Los grupos más vulnerables son niños menores de 5 años, adultos mayores y personas con enfermedades crónicas”, afirma el Dr. Daniel Angulo, director de Medicina Humana de la Universidad Norbert Wiener.

Para evitar terminar la celebración en una sala de urgencias, es vital adoptar medidas preventivas, empezando por la mesa. Las intoxicaciones alimentarias se disparan porque el calor acelera la descomposición de los alimentos. Un error común es dejar grandes cantidades de comida sobre la mesa por horas. Los especialistas recomiendan no romper la cadena de frío; si un insumo requiere refrigeración, debe mantenerse frío hasta el momento de servir.

Asimismo, se debe tener especial cuidado con los mariscos crudos y las carnes poco cocidas, ya que en verano se malogran más rápido y pueden desencadenar diarreas severas. Para evitar la contaminación cruzada, jamás use la misma tabla o cuchillo para cortar carnes crudas y vegetales para ensaladas, y recuerde lavarse las manos siempre antes de cocinar o servir.

El peligro del calor y la deshidratación

En ciudades de la costa, cuando la temperatura supera los 30°C, el cuerpo pierde agua a una velocidad mayor de la que percibimos. El gran problema radica en que, cuando uno siente sed, el organismo ya se encuentra deshidratado.

Para combatir esto, se sugiere beber medio litro de agua cada 30 o 45 minutos si se encuentra al aire libre en un día caluroso, sin esperar a tener sed. Además, es fundamental buscar sombra entre las 11 de la mañana y las 4 de la tarde, y usar ropa clara y sombreros bajo el sol.

El consumo de alcohol agrava este cuadro. “El alcohol te hace orinar más y te deshidrata aún más rápido. Por cada trago que te tomes, bebe al menos un vaso de agua. No es exageración, puede salvarte de un golpe de calor”, recomienda el especialista de la Universidad Norbert Wiener.

Protocolos ante emergencias

Si el consumo de alcohol deriva en una emergencia donde la persona está somnolienta, es crucial colocarla de lado para evitar que se ahogue en caso de vómito y vigilar constantemente su respiración. Evite mitos peligrosos: no le dé café, no aplique duchas frías ni obligue a la persona a beber agua si está muy mareada.

Se debe buscar ayuda urgente, llamando al SAMU (Línea 106), si la persona no responde, respira de forma extraña, presenta convulsiones o tiene la piel azulada y fría. La prevención requiere pasar de una actitud reactiva a una proactiva para disfrutar de unas fiestas seguras.

*En la creación de este texto se usaron herramientas de inteligencia artificial.
Año Nuevo: claves para retomar la dieta sin culpa

0
Imagen generada con Sora

Expertos de Mayo Clinic recomiendan eliminar sobras y cuidar las porciones. No se trata de dietas estrictas, sino de retomar el equilibrio paso a paso.

El inicio de un nuevo año suele traer consigo una mezcla de esperanza y, en muchos casos, una ligera sensación de pesadez tras las celebraciones de diciembre. Las mesas abundantes y los brindis repetidos son parte de la alegría de las fiestas, pero cuando enero avanza, el desafío se centra en cómo volver a la normalidad sin caer en regímenes extremos. Un nuevo año ofrece nuevos comienzos y, sobre todo, una oportunidad de oro para restablecer sus hábitos alimenticios.

Sin embargo, el primer obstáculo suele encontrarse al abrir la puerta del refrigerador: los envases llenos de comida festiva que aún persisten días después de la celebración. Ante este escenario, la recomendación de los expertos es clara y directa. Andrea Delgado, dietista en Mayo Clinic, afirma que lo mejor es eliminar lo que no necesita, incluidas las sobras de las comidas festivas que pueden sabotear sus intenciones de mejora.

Si su frigorífico todavía conserva sobras poco saludables de las fiestas al empezar el año, no debe sentir culpa por deshacerse de ellas. La especialista sugiere que, si no desea tirarlas, al menos debe consumirlas poco a poco y, crucialmente, en porciones más pequeñas. El objetivo no es el desperdicio, sino evitar que el exceso de calorías continúe dominando su dieta diaria.

El regreso gradual al equilibrio

Un error común es intentar cambiar todo de la noche a la mañana con restricciones severas que suelen ser insostenibles en el tiempo. La clave está en la progresividad. “Usted debe volver lentamente a sus hábitos más saludables de antes o establecer otros nuevos. Empiece a introducir frutas y verduras en la mayoría de las comidas”, dice Delgado.

Este enfoque busca una transición amable con el cuerpo y la mente. No es necesario someterse a una dieta estricta ni eliminar por completo los caprichos que tanto disfrutamos. En su lugar, la estrategia debe centrarse en la moderación y la consciencia. Fíjese en el tamaño de las porciones y en la frecuencia con la que consume esos alimentos más calóricos.

La especialista de Mayo Clinic hace énfasis en que la nutrición saludable no debe verse como un escenario de blancos y negros. “En nutrición, no hay el ‘todo o nada’. Todavía podemos disfrutar de esos caprichos agradables, de esos buenos postres, de esas bebidas sabrosas. Todo depende de la cantidad y de la frecuencia con que los tomemos”, explica Delgado.

La técnica del plato para el control de porciones

Para quienes buscan una guía visual y práctica sin tener que contar calorías obsesivamente, existe una técnica muy efectiva para simplificar el control de lo que comemos: dividir el plato en tres secciones claras. Esto puede ayudarle a tomar decisiones alimentarias más saludables y a gestionar sus raciones de manera más eficaz en cada sentado.

La distribución ideal sugerida para restablecer sus hábitos es la siguiente:

  • La mitad del plato: Debe estar ocupada por frutas y verduras sin almidón. Esto asegura una alta ingesta de fibra, vitaminas y minerales, además de aportar saciedad con menos carga calórica.
  • Un cuarto del plato: Destinado a los cereales integrales. Estos aportan la energía necesaria de forma sostenida.
  • Un cuarto del plato: Reservado para alimentos ricos en proteínas, como legumbres, pescado o carnes magras.

Al optar por proteínas magras, cereales integrales y productos frescos en su alimentación, usted estará construyendo una base sólida para su salud a largo plazo, permitiéndose de vez en cuando un gusto sin que esto signifique un retroceso en sus objetivos de bienestar.

*En la creación de este texto se usaron herramientas de inteligencia artificial.
El satélite Sentinel-1D muestra sus primeras imágenes de la Antártida

0
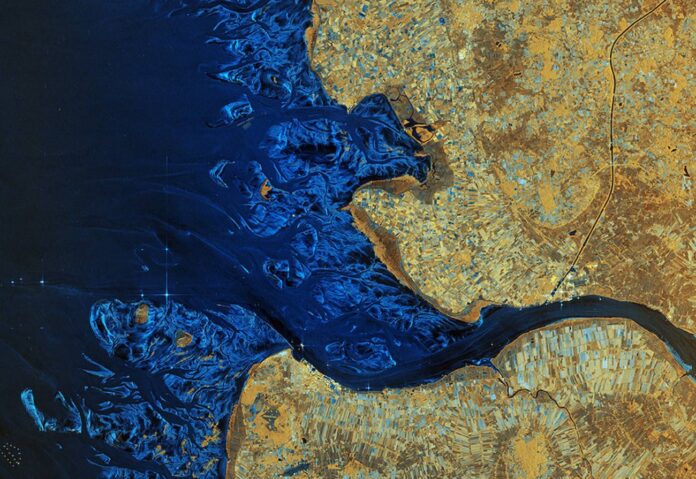
El río Elba (Bremen, Alemania) captado por Sentinel-1D. / Copernicus Sentinel | ESA

La Agencia Espacial Europea comparte las primeras imágenes del satélite Sentinel 1-D donde expone desde la ciudad de Bremen a zonas vulnerables al cambio climático como el hielo de la Antártida, la península de Tierra de Fuego y los glaciares Thwaites y Pine.

Agencia SINC

En el Consejo Ministerial de la Agencia Espacial Europea (ESA), celebrado en Bremen (Alemania), se han compartido las primeras imágenes del satélite Copernicus Sentinel-1D.

Este dispositivo, el último de la misión Sentinel-1, lanzado el pasado 4 de noviembre, tiene como objetivo capturar imágenes desde el espacio útiles en la respuesta ante catástrofes, la observación del clima y el seguimiento de los buques en las zonas marítimas.

Según Nuno Miranda, director de la misión Sentinel-1 de la ESA, las imágenes “se han descargado y procesado en un plazo de tiempo excepcionalmente corto”. Cuando se lanzó el Sentinel-1B, este envió sus primeras imágenes de radar en las dos horas siguientes a su activación.

El dispositivo tiene como objetivo capturar imágenes desde el espacio útiles en la respuesta ante catástrofes y la observación del clima

Según Nuno Miranda, director de la misión Sentinel-1 de la ESA, las imágenes “se han descargado y procesado en un plazo de tiempo excepcionalmente corto”. Cuando se lanzó el Sentinel-1B, este envió sus primeras imágenes de radar en las dos horas siguientes a su activación.

“El Sentinel-1D lo ha conseguido en un tiempo aún más rápido, lo que creemos que supone un nuevo récord para los radares espaciales”, señala Miranda en un comunicado de la agencia espacial.

Los instrumentos de radar pueden obtener imágenes de la superficie terrestre a través de las nubes y las precipitaciones, independientemente de la luz solar, lo que los hace especialmente adecuados para la vigilancia de las regiones polares.

Los satélites Sentinel-1C y -1D también llevan un instrumento de sistema de identificación automática (AIS), lo que mejora la capacidad de la misión para detectar buques y contaminación marina. El AIS del Sentinel-1D también se activó cuando el satélite sobrevoló la Antártida, captando la presencia de buques en estas zonas extremas.

Fragilidad de los glaciares

La península Antártica forma parte de la península más grande de la Antártida Occidental, que se extiende a lo largo de 1 300 kilómetros. Se trata de una capa de hielo que descansa sobre una cadena de islas rocosas y cuya punta se encuentra a solo 1 000 kilómetros del extremo sur de Sudamérica.

La capa de hielo de la península Antártica es una de las más pequeñas de la Antártida, pero quizá sea la más vulnerable al cambio climático, ya que sus glaciares son pequeños y se encuentran en una región que se está calentando rápidamente. Los cambios observables, como el colapso de las plataformas de hielo, el adelgazamiento y la aceleración de los glaciares, son indicadores clave del cambio climático en la región.

La península Antártica captada por Sentine–1D./ Copernicus Sentinel | ESA

Esta imagen es en blanco y negro, lo que muestra el contraste entre el océano y el paisaje helado de la península.

Imágenes de Tierra del Fuego

Tierra del Fuego es un archipiélago situado en el extremo sur del continente sudamericano. Abarca territorio tanto en Argentina, al este, como en Chile, al oeste, y está separado del continente por el estrecho de Magallanes. El punto más meridional de Tierra del Fuego es el cabo de Hornos.

Tierra del Fuego captada por Sentinel-1D. / Copernicus Sentinel | ESA

Los colores brillantes y contrastados de la imagen de arriba se han creado utilizando múltiples tipos de ondas de radar, conocidas como polarizaciones. En esta imagen, el océano y los picos nevados se muestran en tonos azules, mientras que la tierra aparece en amarillo.

También se compartió una imagen (abajo) del glaciar Thwaites y el glaciar Pine Island situado junto a él, se encuentran al oeste de la península Antártica. Ambos son vulnerables al cambio climático.

Los glaciares Thwaites y Pine Island captados por Sentinel-1D./ Copernicus Sentinel | ESA

Thwaites es uno de los glaciares más inestables de la Antártida y corre el riesgo de retroceder rápidamente. Los detalles que se muestran en esta imagen del Sentinel-1D nos recuerdan la fragilidad de los glaciares de la Antártida.

Esta imagen también utiliza múltiples polarizaciones de radar para capturar datos mejorados sobre el paisaje. En esta imagen, el hielo marino en el agua es visible en tonos morados o violetas, mientras que el glaciar aparece en blanco.

Aumento del nivel del mar

La publicación de estas imágenes también sigue a la 30.ª reunión de la Conferencia de las Partes, o COP30, en la que se debatieron las consecuencias del cambio climático y las medidas de mitigación necesarias.

El 24 de febrero de 2025, la extensión del hielo marino antártico alcanzó su tercera extensión más baja

La actualización del estado del clima de la Organización Meteorológica Mundial para la COP30 señala que, entre octubre de 2023 y septiembre de 2024, los glaciares perdieron la mayor cantidad de hielo registrada desde 1950.

El informe afirma que esto equivale a un aumento medio del nivel del mar de 1,2 mm. El informe también señala que, el 24 de febrero de 2025, la extensión del hielo marino antártico alcanzó su tercera extensión más baja desde que comenzaron los registros satelitales en 1978, siendo la más baja en 2023.

Simonetta Cheli, directora de los programas de observación de la Tierra de la ESA, afirmó: “Esta misión pone en primer plano los datos en los que nos basamos como sociedad para seguir debatiendo y tomando medidas sobre el cambio climático, y datos que necesitamos en aplicaciones para comprender y estudiar nuestro planeta”. 

Fuente: ESA

Evita fraudes esta Navidad: tres claves para tu protección digital

0

Perú sufre 250.000 ciberataques diarios. Fluyez brinda recomendaciones claves para proteger tus transacciones y datos personales durante estas fiestas.

La llegada de diciembre, 2025, trae consigo las celebraciones de Navidad y Año Nuevo, momentos en los que el intercambio de regalos y la planificación de eventos disparan el consumo. Sin embargo, este aumento en el uso de compras online, transferencias bancarias y aplicaciones financieras tiene un lado oscuro: eleva significativamente la exposición a estafas digitales. En un contexto donde la tecnología facilita la vida, también abre puertas a la suplantación de identidad, enlaces falsos y páginas fraudulentas que buscan vulnerar la seguridad de los usuarios.

La situación en nuestro país es particularmente alarmante. Según datos de Kaspersky, Perú se ha posicionado como el segundo país con más ataques digitales en Latinoamérica, registrando la impresionante cifra de más de 250.000 intentos de fraude al día. Ante este panorama crítico, la prevención deja de ser una opción para convertirse en una herramienta esencial de supervivencia financiera.

Para hacer frente a esta ola de inseguridad, Luis Eduardo Berrospi, CEO y fundador de Fluyez —la primera plataforma peruana de compraventa de activos digitales avalada por la Asociación Fintech del Perú—, comparte recomendaciones vitales para que los ciudadanos puedan blindar su información y su dinero.

1. Verificación rigurosa de plataformas

El primer paso para una defensa efectiva es la validación del entorno digital. Berrospi advierte sobre la sofisticación de las estafas, especialmente en el ecosistema de inversiones y criptomonedas, donde los delincuentes crean páginas que imitan a la perfección a los exchanges legítimos o prometen ganancias irreales. Verifica siempre que la plataforma donde inviertes o realizas transacciones digitales sea legítima”.

Para evitar caer en estos engaños, es fundamental operar únicamente en sitios con trayectoria comprobada. Se deben buscar estándares de seguridad visibles, certificados HTTPS y, crucialmente, el cumplimiento de la regulación local. Plataformas formales como Fluyez, por ejemplo, operan bajo estándares internacionales de seguridad KYC (Know Your Customer) y monitoreo continuo, elementos que un sitio fraudulento no suele poseer.

2. Cero tolerancia al compartir credenciales

Durante estas semanas festivas, se incrementan los mensajes y llamadas que intentan obtener datos sensibles mediante técnicas de ingeniería social y suplantación. La regla de oro es simple pero a menudo olvidada: no compartas códigos, contraseñas ni autorizaciones.

Es imperativo recordar que ninguna entidad financiera legítima solicitará jamás contraseñas, códigos SMS, tokens o accesos remotos a sus clientes. “Ante cualquier comunicación sospechosa, lo más seguro es finalizar el contacto y verificar directamente desde los canales oficiales”, recomienda el experto. Mantener el control de las credenciales personales es una barrera infranqueable para la mayoría de los atacantes.

3. Análisis crítico de ofertas y la “trampa de la urgencia”

En estas fechas se multiplican las ofertas que parecen demasiado buenas para ser verdad, los cupones falsos y los enlaces diseñados específicamente para captar información personal. Los ciberdelincuentes juegan con la psicología del consumidor, utilizando la rapidez como un elemento de presión para forzar errores en los usuarios.

Antes de ingresar cualquier dato en un sitio web, se recomienda comprobar exhaustivamente la autenticidad de la URL y verificar el certificado de seguridad. Ser cauteloso con cualquier mensaje que exija realizar acciones “de inmediato” es vital; tomarse unos segundos para revisar puede ser la diferencia entre una compra segura y un robo.

Adoptar hábitos de verificación y mantener una actitud crítica frente a lo que recibimos en nuestros dispositivos ayuda a reducir significativamente el riesgo y permite disfrutar de las fiestas con tranquilidad.

*En la creación de este texto se usaron herramientas de inteligencia artificial.

Ciberseguridad 2025: 123456 sigue siendo la clave líder

0
Foto de Pixabay: https://www.pexels.com/es-es/foto/logotipo-de-seguridad-60504/

Informes recientes confirman que la conocida combinación es la clave más usada en el 2025 por todas las generaciones. Expertos advierten sobre los riesgos para tu seguridad.

En pleno 2025, cuando la inteligencia artificial y la computación cuántica dominan la conversación tecnológica, un dato desconcertante sale a la luz: la seguridad digital de millones de usuarios pende de un hilo muy delgado. Según informes recientes de las firmas de ciberseguridad NordPass y Comparitech, la combinación numérica “123456” se mantiene como la contraseña más utilizada a nivel mundial.

Este fenómeno expone una realidad preocupante sobre la conducta humana en el entorno digital. Desde ESET, compañía líder en detección proactiva de amenazas, comparan esta práctica con cerrar la puerta de casa con una simple traba de papel o tener una caja fuerte de última generación con la clave pegada en un post-it. A pesar de las constantes advertencias, el 25% de las 1.000 contraseñas más comunes consisten únicamente en secuencias numéricas, lo que evidencia que las personas siguen priorizando la comodidad sobre la integridad de su información personal y sensible.

Un mal hábito que no distingue edad

Uno de los hallazgos más reveladores es que la ciberseguridad deficiente no es un problema exclusivo de los usuarios menos familiarizados con la tecnología. El mal hábito de elegir credenciales débiles trasciende todas las generaciones. Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica, explica esta paradoja: “Una de las principales conclusiones que se desprenden de uno de los reportes es que la costumbre de usar contraseñas débiles y predecibles trasciende las generaciones. No importa el rango etario de las personas: en cada una de las categorías 123456 está en el top de las claves más elegidas […]. Es decir, un nativo digital que la mayor parte de su vida transcurrió en el mundo online, adopta la misma práctica riesgosa y poco prudente que una persona de 70 años”.

El desglose por grupos etarios es contundente. La Generación Z (nacidos entre 1997 y 2007) tiene como favorita la secuencia “12345”, seguida de cerca por “123456”. Por su parte, los Millennials, la Generación X y los Baby Boomers coinciden en posicionar a “123456” en el primer lugar de sus preferencias.

Latinoamérica y el riesgo corporativo

En nuestra región, el panorama se agrava por la combinación de una baja conciencia sobre seguridad digital y un aumento en las ciberamenazas. Los datos de NordPass para 2025 muestran patrones alarmantes en varios países:

  • Chile y Colombia: La secuencia “123456″ lidera el ranking, seguida frecuentemente por la palabra “admin”.
  • México y Brasil: La palabra “admin” toma el primer puesto, relegando a “123456” al segundo lugar, lo que sugiere una falta de configuración básica en muchos dispositivos y cuentas.

Este descuido se traslada peligrosamente al ámbito empresarial. El uso de contraseñas débiles en las corporaciones no solo compromete datos personales, sino que pone en jaque la reputación y las finanzas de las organizaciones. Un dato impactante de Verizon señala que el 70% de las filtraciones de datos en empresas se debe al uso de contraseñas débiles por parte de los colaboradores.

Un ejemplo reciente de esta vulnerabilidad ocurrió en octubre de este año en el prestigioso Museo del Louvre, en París. A pesar de resguardar una inmensa riqueza cultural, su sistema de seguridad fue vulnerado porque la contraseña era, irónicamente, “Louvre”. Este incidente permitió el robo de joyas valuadas en más de 100’000.000 de dólares, demostrando que hasta los sistemas más sofisticados fallan ante una clave obvia.

¿Cómo protegerse eficazmente?

Para mitigar estos riesgos, los expertos sugieren abandonar la creación manual de claves y optar por un generador de contraseñas. Si decides crearla tú mismo, Camilo Gutiérrez Amaya y el equipo de ESET recomiendan considerar la longitud: una clave debe tener al menos 12 caracteres para resistir mejor los ataques de fuerza bruta.

Asimismo, es vital la complejidad, que implica mezclar mayúsculas, minúsculas, números y símbolos para aumentar exponencialmente las combinaciones posibles. Finalmente, se debe evitar la reutilización de claves; si una cuenta se ve comprometida, la diversidad de contraseñas evitará que el resto de tu vida digital caiga como un efecto dominó.

*En la creación de este texto se usaron herramientas de inteligencia artificial.

Foto de Pixabay

Alerta: hackers usan el juego Snake para espiar en Israel

0

ESET descubrió que el grupo MuddyWater usa una versión del juego Snake para ocultar malware y atacar infraestructuras críticas en Israel y también Egipto.

En el mundo de la ciberseguridad, la nostalgia puede convertirse en una trampa peligrosa. Una reciente investigación ha revelado que el clásico juego Snake, aquel que popularizó la telefonía móvil en los años noventa, está siendo utilizado como fachada para una sofisticada campaña de ciberespionaje. El equipo de investigación de ESET, compañía líder en detección proactiva de amenazas, identificó esta nueva actividad del grupo MuddyWater, alineado con Irán, dirigida principalmente a organizaciones de infraestructuras críticas en Israel, con un objetivo confirmado también en Egipto.

Esta campaña no es un juego. Los atacantes han desplegado técnicas avanzadas para infiltrarse en sectores clave. Según el reporte, las víctimas en Israel pertenecían a áreas sensibles como la tecnología, la ingeniería, la fabricación, la administración local y la educación. Lo novedoso de este ataque radica en su método de ocultamiento: un cargador personalizado (loader) denominado Fooder, que se hace pasar por el inofensivo juego Snake para evadir los controles de seguridad.

La mecánica del engaño: Fooder y MuddyViper

El ingenio de los ciberdelincuentes para pasar desapercibidos ha evolucionado. Varias versiones del loader Fooder imitan la lógica del juego Snake, incluyendo un retraso o delay personalizado inspirado en la mecánica del videojuego, combinado con el uso frecuente de llamadas a la API Sleep. Estas funciones no son decorativas; están diseñadas específicamente para introducir pausas en la ejecución y dificultar el análisis dinámico automatizado que realizan los antivirus.

Una vez que el “juego” cumple su función de distracción y evasión, entra en escena la verdadera amenaza: MuddyViper. Se trata de un nuevo backdoor (troyano de puerta trasera) desarrollado en C/C++, que Fooder carga de forma reflexiva en la memoria del dispositivo infectado.

Este malware otorga a los atacantes un control alarmante sobre el equipo víctima. MuddyViper permite recopilar información del sistema, ejecutar archivos, lanzar comandos de shell, transferir ficheros y, lo más crítico, extraer credenciales de inicio de sesión de Windows y datos almacenados en los navegadores.

Evolución táctica y herramientas sofisticadas

El grupo MuddyWater, activo desde al menos 2017 y vinculado al Ministerio de Inteligencia y Seguridad Nacional de Irán, ha mostrado un salto de calidad en sus operaciones. En esta campaña, los operadores evitaron deliberadamente las sesiones interactivas con el teclado para no cometer errores de escritura, lo que denota una mayor precisión y profesionalismo.

Además, ESET destaca que los desarrolladores adoptaron CNG, la API criptográfica de Windows de última generación. El uso de esta tecnología es algo atípico en el panorama general de amenazas y parece ser exclusivo de los grupos alineados con Irán.

Sobre esta evolución, Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica, señala: “Esta campaña refleja una evolución en la madurez operativa de MuddyWater. El despliegue de componentes previamente no documentados, indica un esfuerzo por mejorar las capacidades de evasión, persistencia y robo de credenciales. El uso de técnicas de evasión inspiradas en mecánicas de juegos, y un conjunto de herramientas diversificado muestra un enfoque más refinado que en campañas anteriores”.

El acceso inicial y el arsenal complementario

Para lograr el primer acceso, los atacantes recurren al spearphishing. Envían correos electrónicos dirigidos a personas específicas con archivos PDF que contienen enlaces maliciosos. Estos enlaces, alojados en servicios legítimos como OneHub o Mega, descargan instaladores de software de gestión remota (RMM) como Atera, Level o SimpleHelp, herramientas que luego son abusadas para el ataque.

El arsenal no termina ahí. La campaña aprovechó otros programas para robar credenciales, como el backdoor VAX-One, que suplanta productos legítimos como Veeam o AnyDesk. También emplearon ladrones de información específicos como CE-Notes, dirigido a navegadores basados en Chromium, y Blub, diseñado para sustraer datos de Chrome, Edge, Firefox y Opera.

Esta cooperación y sofisticación sugieren que MuddyWater podría estar actuando incluso como un intermediario de acceso inicial para otros grupos, demostrando que la ciberseguridad en infraestructuras críticas enfrenta un desafío cada vez más complejo y adaptativo.

*En la creación de este texto se usaron herramientas de inteligencia artificial.

Las claves para dejar de “construir el problema” y rescatar los proyectos del Estado

0

Las obras fallan por expedientes técnicos deficientes. Urge invertir más en diseño y usar preconstrucción colaborativa para evitar sobrecostos.

MBA. Ing. Juan Carlos Almonte*

La principal causa de los numerosos cambios en la obra pública peruana –trabajos adicionales, deductivos y ampliaciones de plazo– es una verdad incómoda que se esconde al inicio: los proyectos se inician mal, con expedientes técnicos deficientes, sin planificación colaborativa ni recursos suficientes para garantizar su calidad.

Que se invierta menos del 3 % del costo directo de una obra en la elaboración del expediente técnico es, sencillamente, construir el problema antes de construir la solución: esa es la realidad más preocupante que enfrentamos.

Este problema estructural y crónico genera incertidumbre, sobrecostos y demoras que impactan profundamente la vida de los ciudadanos, quienes ven cómo sus comunidades esperan durante años por servicios públicos básicos.

En la cultura popular peruana, la expresión “adicionales de obra” se ha convertido en sinónimo de mala gestión. Sin embargo, el problema real empieza mucho antes de la ejecución: en la fase de concepción y diseño del proyecto.

La mayoría de los expedientes técnicos son deficientes porque los gobiernos locales y regionales destinan recursos irrisorios a la etapa de estudio, lo que da lugar a expedientes incompletos, sin estudios básicos de topografía, geotecnia, o simplemente mal dimensionados. Esta es la raíz de la deficiencia estructural.

La consecuencia económica es directa: cada sol que no se invierte en una planificación rigurosa puede multiplicarse por diez en sobrecostos durante la ejecución. La ciudadanía tiene derecho  a conocer esta realidad y comprender por qué las obras se paralizan o encarecen.

Mi experiencia profesional –de más de 17 años en la construcción– me ha permitido ver en campo los efectos de esta precaria planificación: proyectos con estudios geotécnicos deficientes o estimaciones inadecuadas de costos, falta de constructabilidad, incompatibilidad de planos o supervisiones que recibían planos de proyecto no compatibles al inicio de la obra, una combinación que, inevitablemente, conduce a conflictos futuros.

La solución a este problema endémico requiere un cambio de paradigma. Es necesario asignar más del 4 % del costo directo de la obra a la elaboración del expediente técnico y/o estudio definitivo, así como proporcionar recursos a los especialistas para contar con un staff experimentado en la realización de esta documentación.

Desde el campo de la ingeniería de proyectos, proponemos la preconstrucción colaborativa, en la que todos los actores (cliente, proyectista, contratista y supervisor) validan el diseño y anticipan los riesgos antes de comenzar la obra.

Para esto, existen herramientas probadas: metodologías ágiles como building information modeling (BIM), virtual design and construction (VDC) y lean construction; construir virtualmente, planificar con anticipación, identificar interferencias, mejorar la constructabilidad y programar con precisión, reduciendo drásticamente los adicionales y ampliaciones.

La analogía más simple para entender este problema es construir una casa sin planos ni estudio de suelo; el resultado inevitable: errores y sobrecostos. De la misma manera, el Estado no debería construir infraestructura sin un expediente técnico sólido.

Es fundamental recordar que los proyectos de infraestructura son, en esencia, instrumentos para el desarrollo humano: a través de escuelas, hospitales y caminos nacen territorios.

Por ello, invertir adecuadamente en el diseño y supervisión es un acto de justicia: cada sol mal invertido es una oportunidad perdida para mejorar la calidad de vida de los peruanos. No basta con saber construir; hay que aprender a gestionar la construcción desde su concepción.

El 75% de peruanos prefiere billeteras digitales

0

El informe “Inside the Wallet 2025” de Paysafe confirma que la seguridad es la prioridad máxima para el 60% de los consumidores peruanos al pagar online.

La transformación del ecosistema financiero en América Latina ha encontrado en nuestro país un terreno excepcionalmente fértil. Según los datos más recientes, Perú se ha posicionado como uno de los mercados más dinámicos de la región, liderando la transición hacia métodos de pago que no solo son modernos, sino que eliminan las fricciones tradicionales del dinero en efectivo. Un reciente reporte indica que las billeteras digitales han alcanzado una adopción masiva, siendo la opción elegida por el 75% de los usuarios peruanos.

Este fenómeno no es aislado, sino parte de una tendencia mayor revelada en la nueva edición del estudio global Inside the Wallet 2025. Este análisis, elaborado por Paysafe, plataforma líder mundial en soluciones de pago, destaca que el mercado peruano avanza a pasos agigantados, consolidando a estas herramientas tecnológicas como una de las opciones preferidas por la población.

La seguridad como factor innegociable

Aunque la tecnología ofrece múltiples ventajas, el consumidor peruano tiene prioridades muy claras. El estudio subraya que, para los usuarios locales, la seguridad se mantiene como el criterio decisivo y “no negociable” al momento de realizar transacciones digitales. De hecho, el 60% de los encuestados en Perú considera que la seguridad es el factor clave de su elección, una cifra que coloca al país por encima del promedio global en cuanto a la exigencia de confianza en la experiencia de pago.

La premisa es contundente: para los consumidores latinoamericanos, y específicamente los peruanos, un comercio que no logre transmitir seguridad simplemente no logrará concretar la transacción.

Conveniencia, velocidad y frecuencia de uso

Más allá de la seguridad, existen otros elementos que impulsan esta adopción tecnológica. Los usuarios valoran significativamente la conveniencia (48%) y la velocidad (34%) de las operaciones. Además, un 33% de los consumidores aprecia tener la posibilidad de elegir entre diversas opciones de pago, buscando siempre aquellas que se ajusten mejor a su estilo de vida digital.

El crecimiento en el uso de estas herramientas es palpable en la cotidianidad. El reporte indica que el 37% de los peruanos afirma usar billeteras digitales con mayor frecuencia ahora en comparación con la misma época del año pasado, abarcando pagos en línea en cualquier categoría. Esto evidencia que las billeteras se están convirtiendo en el método predilecto para las compras digitales, gracias a su equilibrio entre facilidad de uso y protección.

Experiencias fluidas y sin fricción

El informe global de Paysafe refuerza una idea central para el comercio electrónico moderno: la experiencia de compra debe ser completa, fluida y flexible desde el descubrimiento del producto hasta el checkout.

Al respecto, Rob Gatto, Chief Revenue Officer de Paysafe, señala: “Las personas quieren que todos los pasos de la compra, desde el método de pago hasta la experiencia, sean fluidos, seguros y significativos”.

En este contexto de modernización, es importante destacar que el mercado local cuenta con opciones como la billetera digital PagoEfectivo de Paysafe, lanzada en julio de este año, lo que demuestra el compromiso de la industria por desarrollar soluciones que combinen seguridad y simplicidad para comercios y usuarios.

*En la creación de este texto se usaron herramientas de inteligencia artificial.
IGP y su rol clave en la seguridad nuclear global

0
FOTO: IGP

El IGP reafirma su liderazgo en el monitoreo nuclear global junto a la CTBTO. Estaciones en Ñaña y Cajamarca aportan datos vitales para la seguridad mundial.

En un mundo donde la tecnología y la seguridad están intrínsecamente conectadas, el Perú ha demostrado que su capacidad científica trasciende fronteras. No solo nos preocupamos por los sismos que sacuden nuestro territorio; ahora, la ciencia nacional juega un papel protagonista en la vigilancia de la paz mundial. El Instituto Geofísico del Perú (IGP) ha ratificado su posición estratégica como un actor indispensable en la verificación internacional de posibles ensayos nucleares.

Este reconocimiento se hizo patente tras una reunión de alto nivel realizada el pasado 5 de diciembre de 2025 en Lima. El jefe del IGP, Hernando Tavera, recibió al Dr. Roberto Floyd, secretario técnico de la Organización del Tratado de Prohibición Completa de los Ensayos Nucleares (CTBTO, por sus siglas en inglés). El encuentro tuvo lugar en las instalaciones del Centro Sismológico Nacional (Censis) en el distrito de La Molina.

Durante esta visita, se destacó cómo la infraestructura tecnológica peruana no descansa. El titular del IGP explicó detalladamente el riguroso trabajo de monitoreo sísmico que la institución ejecuta las 24 horas del día en el Perú. Esta vigilancia constante es la base que permite al país exportar datos de calidad al resto del planeta.

FOTO: IGP

Ciencia peruana para el mundo

La relevancia de esta cooperación radica en la capacidad de respuesta y la precisión de los datos generados en suelo peruano. Hernando Tavera, jefe del Instituto Geofísico del Perú, fue enfático al resaltar el valor de nuestra comunidad científica: “El IGP ha demostrado que la ciencia peruana puede aportar a la seguridad internacional con información confiable y en tiempo real. Nuestro compromiso es seguir fortaleciendo la operación de nuestras estaciones sísmicas y el análisis de datos que contribuyen al sistema global”.

Por su parte, el Dr. Roberto Floyd reconoció el estatus del IGP como una pieza fundamental dentro de la red de centros de datos nacionales de la organización. Según el funcionario internacional, los socios peruanos que custodian las estaciones sísmicas alimentan directamente un resultado de “paz y seguridad global”, agradeciendo al Perú por su compromiso.

Nodos de vigilancia en Ñaña y Cajamarca

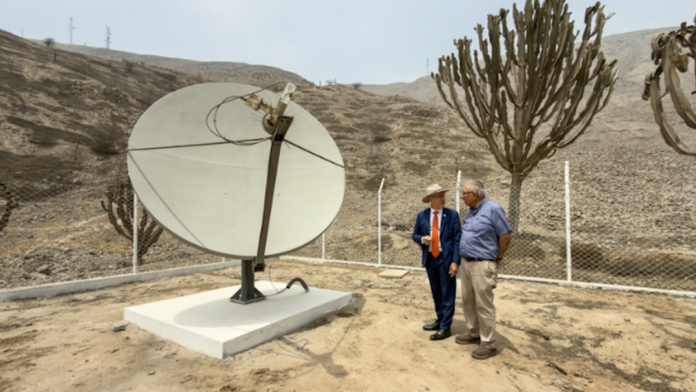
Para comprender la magnitud de este aporte, es necesario mirar hacia la infraestructura instalada. El secretario técnico de la CTBTO visitó personalmente la Estación Sísmica del IGP ubicada en Ñaña. Este lugar no es una instalación cualquiera; posee un valor histórico y técnico incalculable, operando desde principios de la década de los 60 como parte del Año Geofísico Internacional.

Tanto la estación de Ñaña como la ubicada en Cajamarca forman parte de la prestigiosa red de monitoreo sísmico mundial. Estas visitas técnicas sirvieron para evidenciar cómo el trabajo científico que se realiza en los Andes y la costa peruana contribuye directamente al Sistema Internacional de Monitoreo (IMS). Esta es la red global encargada de verificar, con datos irrefutables, que no se realicen ensayos nucleares en ninguna parte del mundo.

Beneficio dual: Seguridad global y protección local

Más allá de la vigilancia nuclear, esta tecnología tiene un impacto directo en la vida de los peruanos. La institución actúa como el Nodo Nacional de Datos (NDC/SIV), encargado del análisis técnico de la información del IMS y de representar al Perú en foros internacionales sobre vigilancia nuclear.

Sin embargo, el fortalecimiento de estas capacidades no solo mira hacia el exterior. El trabajo de la institución robustece la ciencia en el país, generando información valiosa para el estudio detallado de sismos locales, la mejora en los sistemas de alerta temprana de tsunamis y un conocimiento más profundo de la dinámica del territorio peruano.

Con estas acciones, el Perú —a través del IGP y en estrecha cooperación con la CTBTO— reafirma su compromiso inquebrantable con la paz, la seguridad internacional y, sobre todo, con el desarrollo científico al servicio del país.

*En la creación de este texto se usaron herramientas de inteligencia artificial.
Validan kit de diagnóstico rápido para detectar infección respiratoria en aves

0

Dispositivos se encuentran disponibles para uso de investigación.

La empresa biotecnológica BTS Consultores, especializada en desarrollar pruebas moleculares, culminó con éxito el escalamiento, la validación técnica y comercial, y el empaquetamiento de un kit de diagnóstico rápido para detectar la bacteria ‘Avibacterium paragallinarum’.

Este agente es el causante de la coriza infecciosa, una enfermedad altamente contagiosa que genera importantes pérdidas en la cadena productiva avícola. Para alcanzar este objetivo, la empresa accedió a un financiamiento de 500 mil soles a través del Concurso Validación de la Innovación, gestionado por el programa ProInnóvate del Ministerio de la Producción.

En 2018 se ejecutó la primera etapa del proyecto, centrada en desarrollar el prototipo inicial del kit de diagnóstico para la coriza infecciosa aviar. Esta fase contó con el soporte técnico del Centro de Investigaciones Tecnológicas, Biomédicas y Medioambientales (CITBM) y del Centro de Investigación y Estudios Avanzados en Salud Animal de México.

La segunda etapa comenzó en el 2023, orientada a la validación integral del dispositivo, su escalamiento productivo y el empaquetamiento final. Aquí BTS Consultores implementó un área especializada dentro de su laboratorio de manufactura, equipada con la infraestructura y tecnología necesarias para desarrollar dispositivos de detección molecular, como el mencionado kit veterinario.

“El apoyo de ProInnóvate ha sido decisivo para implementar nuestra planta de operaciones y superar los riesgos tecnológicos. Hemos pasado de no contar con esta tecnología en el país a tener prácticamente el único laboratorio en el Perú con una cadena productiva especializada para el desarrollo de pruebas moleculares rápidas”, señala Milagros Zavaleta, bióloga y gerente de operaciones de BTS Consultores.

La validación del kit se desarrolló en dos frentes: mediante ensayos basados en el diseño presentado inicialmente por la entidad tecnológica y con la transferencia de conocimientos y asistencia de expertos internacionales, explica la representante de la empresa.

Impulso para llevar la innovación al mercado

Con estos avances, BTS se consolida como la primera empresa en el país con la infraestructura, el equipamiento y la capacidad tecnológica para producir pruebas moleculares rápidas dirigidas al sector veterinario, con potencial de expansión hacia otros segmentos económicos.

Según la empresa beneficiaria, este tipo de financiamiento es crucial para una pyme, ya que permite validar tecnologías, adquirir equipamiento especializado y avanzar hacia etapas que hacen posible su comercialización. Sin este respaldo, muchas innovaciones no llegarían al mercado debido a las restricciones financieras que enfrentan las pequeñas y medianas empresas.

El kit se encuentra actualmente disponible para uso de investigación. Cualquier entidad del sector veterinario puede emplearlo con este fin. No obstante, para su utilización como dispositivo clínico deberá superar el proceso regulatorio a cargo del Servicio Nacional de Sanidad Agraria (SENASA).

El dato:

La coriza infecciosa es una enfermedad respiratoria altamente contagiosa en aves. Aunque no suele ser mortal, genera pérdidas económicas significativas y su manejo requiere tratamientos basados en antibióticos.

El diagnóstico rápido mediante este kit incluye tres etapas: acceso a los senos paranasales, raspado de la zona afectada y transferencia de la muestra al tubo de detección. Los resultados se obtienen entre 45 y 60 minutos y se visualizan en una tira que permite una lectura simple y ágil por parte del usuario.

*En la creación de este texto se usaron herramientas de inteligencia artificial.